Une cyberattaque vise les réserves de l'Établissement français du sang
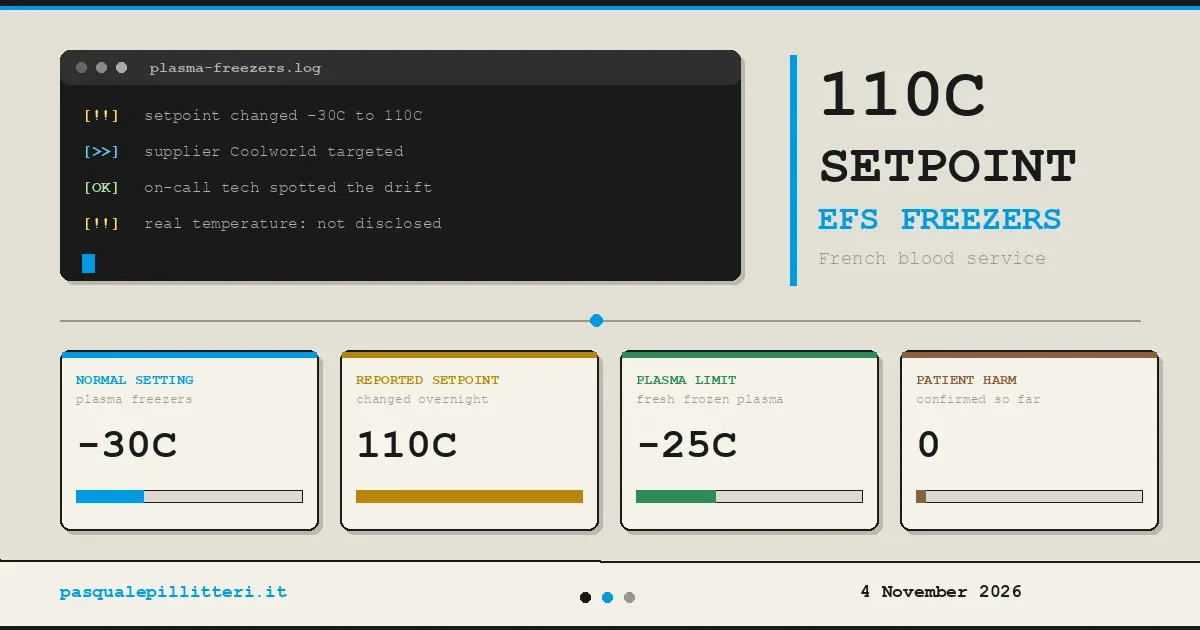
Dans la nuit du 1er au 2 novembre 2026, une cyberattaque a ciblé Coolworld, un prestataire spécialisé dans les solutions frigorifiques de l'Établissement français du sang (EFS). Selon les informations révélées par Le Canard enchaîné et confirmées par l'EFS à BFMTV, des pirates informatiques ont réussi à modifier à distance les paramètres de plusieurs chambres froides utilisées pour conserver des produits sanguins. Les installations, normalement maintenues autour de -30 °C, auraient reçu une consigne de température fixée à 110 °C. Cette valeur, jamais atteinte selon l'EFS, n'a pas entraîné d'altération des produits stockés.
L'incident a été détecté par un technicien d'astreinte qui a constaté une remontée anormale des températures. Grâce aux systèmes de surveillance et d'alarme, l'établissement a pu intervenir rapidement. Les équipements concernés ont été maîtrisés ou neutralisés, et les produits ont été transférés de façon préventive vers d'autres installations. « Aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer », a assuré l'EFS. Les activités de collecte et de distribution du sang se sont poursuivies normalement.
Du plasma destiné aux transfusions parmi les produits concernés
Les chambres froides touchées, situées notamment en Bourgogne-Franche-Comté, contenaient des échantillons de donneurs destinés aux biothèques de l'EFS, mais aussi des poches de plasma congelé destinées à la transfusion des patients et au fractionnement pour le Laboratoire français du fractionnement et des biotechnologies (LFB). Cette précision, d'abord absente des premières communications, a été apportée par l'EFS au Canard enchaîné. La conservation du plasma frais congelé obéit à des règles strictes, avec une température inférieure ou égale à -25 °C. Une rupture prolongée de la chaîne du froid pourrait compromettre la conformité des produits et leur utilisation thérapeutique.
Un risque accru de cyberattaques contre les prestataires de santé
Cette attaque met en lumière la vulnérabilité des établissements de santé face aux cyberattaques visant leurs sous-traitants. Contrairement à ce que l'on pourrait croire, les systèmes informatiques de l'EFS n'ont pas été directement piratés. C'est Coolworld, une entreprise chargée de fournir et d'entretenir des équipements frigorifiques, qui a été victime de l'incident. Les pirates ont exploité les accès à distance aux installations de supervision et de pilotage des chambres froides, déployées sur quelques sites de l'EFS. Cette attaque rappelle les récentes cyberattaques contre des supermarchés européens, où des frigos connectés avaient été piratés, provoquant des pertes de denrées alimentaires.
Le ministère de la Santé a indiqué collaborer avec l'EFS et l'Agence nationale de la sécurité des systèmes d'information (Anssi) pour enquêter sur les circonstances de l'incident. Les accès à distance des équipements concernés ont été neutralisés et une surveillance renforcée a été mise en place. « La situation est à ce jour maîtrisée », a assuré le ministère. Le nombre total d'équipements potentiellement compromis n'a toutefois pas été communiqué.
Le secteur de la santé, cible privilégiée des cybercriminels
Les cyberattaques contre des infrastructures critiques de santé se multiplient ces dernières années. En 2025, plusieurs hôpitaux français avaient déjà été paralysés par des rançongiciels, entraînant des reports d'opérations et des transferts de patients. Les autorités sanitaires alertent régulièrement sur la nécessité de renforcer la cybersécurité des équipements connectés, notamment dans le domaine médical où la chaîne du froid est vitale. L'incident de l'EFS illustre la menace que fait peser la digitalisation croissante des installations industrielles, lorsque celles-ci sont accessibles à distance sans protections adéquates.
Perspective : vers un renforcement de la cybersécurité des équipements médicaux
Cette cyberattaque, bien que sans conséquence sanitaire, pourrait accélérer la prise de conscience des risques liés aux objets connectés dans le secteur de la santé. Les équipements frigorifiques, comme les chambres froides, sont de plus en plus pilotés à distance pour des raisons de maintenance et d'efficacité énergétique. Mais cette connectivité expose ces infrastructures à des attaques potentielles. Les experts en cybersécurité recommandent la mise en place de réseaux cloisonnés, de systèmes d'authentification forte et de mises à jour régulières des logiciels. L'Anssi pourrait publier de nouvelles recommandations à destination des établissements de santé et de leurs prestataires.
Au-delà de l'EFS, c'est l'ensemble de la chaîne logistique des produits sanguins qui est concernée. La traçabilité et la sécurisation des données sont devenues des enjeux majeurs pour garantir la sécurité des patients. Les autorités devraient renforcer les contrôles sur les prestataires critiques et imposer des normes de cybersécurité plus strictes. En attendant, l'EFS assure que la situation est maîtrisée et que les investigations techniques se poursuivent pour déterminer le mode opératoire des attaquants.
Commentaires